Scoperta di TeaOnHer: rivelazione rapida delle patente degli utenti in meno di 10 minuti
Pubblicato il da Redazione - Tecnologia
TeaOnHer: Un Problema di Sicurezza in un’App di Gossip sui Dating
Ironico che un’app progettata per rivelare dettagli su relazioni sentimentali stia esponendo informazioni personali di migliaia di utenti al pubblico web.
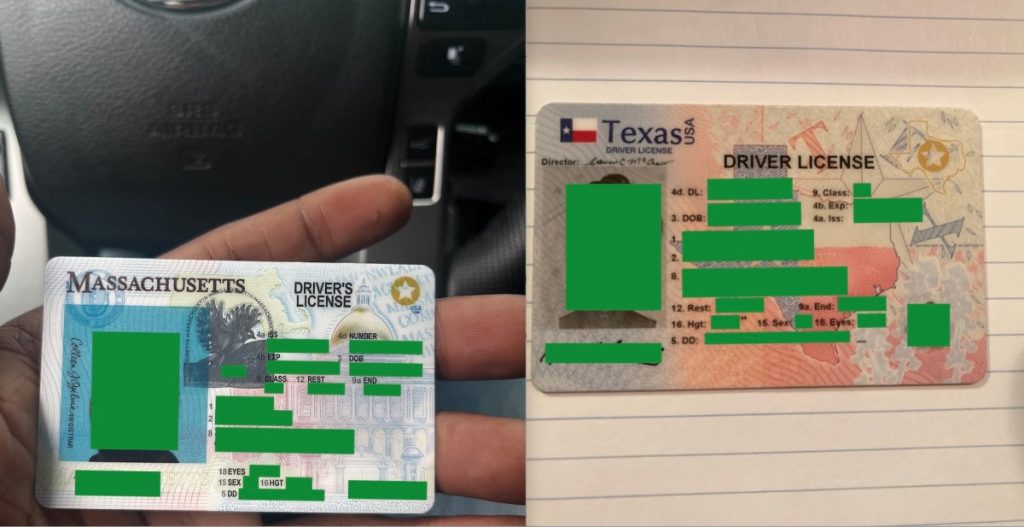
TeaOnHer è stata creata affinché gli uomini potessero condividere foto e informazioni su donne con cui affermano di aver avuto una relazione. Questo progetto, che cercava di emulare l’app per donne Tea, ha rivelato gravi falle nella sicurezza, come riportato da TechCrunch la scorsa settimana. I dati esposti includevano foto di patenti di guida e altri documenti d’identità ufficiali.
Il Paradosso delle App Sicure
Le app simili a comunità chiuse sono state create per consentire agli utenti di condividere informazioni sui propri rapporti, sostenendo di garantire sicurezza personale. Tuttavia, una codifica scadente e difetti nella sicurezza mettono in evidenza i continui rischi per la privacy, specialmente quando gli utenti devono fornire informazioni sensibili per utilizzare le app.
Questi rischi non faranno altro che aumentare, poiché le app popolari e i servizi web sono già costretti a rispettare leggi di verifica dell’età che richiedono agli utenti di presentare documenti d’identità per accedere a contenuti per adulti, nonostante i pericoli associati alla conservazione di banche dati contenenti informazioni personali.
Alla pubblicazione del reportage su TeaOnHer, TechCrunch ha optato per una divulgazione limitata, evitando di riportare dettagli particolari sui bug riscontrati, per non aiutare eventuali malintenzionati a sfruttarli. L’app, nel frattempo, stava guadagnando popolarità, collocandosi al secondo posto tra le app gratuite nell’Apple App Store, una posizione che mantiene ancora oggi.
I difetti di sicurezza che abbiamo scoperto sembrano essere stati risolti. TechCrunch ora è in grado di rivelare come siamo riusciti a trovare documenti d’identità degli utenti in meno di dieci minuti dall’installazione dell’app, grazie a falle facilmente identificabili nel sistema di backend pubblico dell’app.
Accesso Non Autorizzato ai Dati degli Utenti
Dopo aver identificato dove fosse ospitata TeaOnHer, abbiamo notato che la privacy policy dell’app era ospitata su un Google Doc, contenente un’email con un dominio teaonher.com, ma senza un sito web ufficiale accessibile. L’analisi dei record DNS pubblici ha rivelato un solo sottodominio: appserver.teaonher.com.
Accedendo a questo sottodominio, ci siamo imbattuti nella landing page dell’API di TeaOnHer. Qui abbiamo trovato un’email e una password in chiaro che consentivano l’accesso a un pannello di amministrazione. Il sistema, incaricato di gestire la verifica dei documenti e degli utenti, mostrava informazioni potenzialmente accessibili a malintenzionati.
Le nostre indagini hanno rivelato che alcune richieste dell’API potevano essere effettuate senza alcuna autenticazione, permettendo di accedere a informazioni riservate degli utenti. Questa situazione è grave, in quanto sottolinea il rischio di esposizione di dati privati, che dovrebbero essere strettamente protetti.
Richieste come la lista degli utenti in attesa di verifica dell’identità potevano essere effettuate con facilità, rivelando dati sensibili, come nomi, età e anche link a documenti d’identità. Le foto di patenti e documenti ufficiali erano caricate su un server S3 di Amazon, accessibili pubblicamente a chiunque avesse il link.
Con il giusto identificativo utente, era facile interrogare l’API per accedere ai dati individuali, con il rischio che un utente malintenzionato raccogliesse enormi quantità di dati sensibili dalle persone. Abbiamo impiegato meno di dieci minuti per scoprire tutto questo, senza nemmeno dover effettuare il login all’app.
Nonostante la gravità della situazione, il developer Xavier Lampkin non ha risposto alle richieste di commento e non si è impegnato a notificare gli utenti o le autorità competenti riguardo alla vulnerabilità.
Quando abbiamo contattato Lampkin, via email, non abbiamo ricevuto alcuna risposta utile. La nostra ricerca di contatti sulla sua pagina web ha dato esiti negativi, con email che tornavano indietro. Solo dopo un messaggio su LinkedIn abbiamo ricevuto un’email generica, ma la risposta riguardava ben altro.
Nonostante le evidenze fornite, Lampkin ha minimizzato la situazione, negando che ci fosse stata una violazione della sicurezza. Nonostante ciò, abbiamo continuato a sostenere l’importanza della protezione dei dati dei propri utenti, indipendentemente dalle dimensioni del team di sviluppo.
Un promemoria utile per chiunque sviluppi applicazioni: se non puoi garantire la sicurezza dei dati sensibili degli utenti, è meglio non procedere.
Se hai informazioni su app o servizi popolari che espongono dati sensibili, contattaci in modo sicuro.
Non perderti tutte le notizie di tecnologia su Blog.it